Nouvelle cyberattaque visant des réfrigérateurs : une douzaine de pays européens concernés
 Ajouter Bourse Direct à vos sources
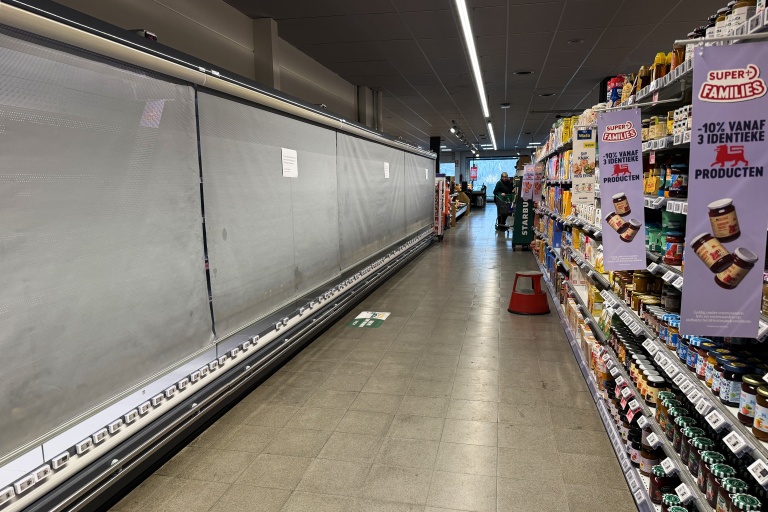
L'Allemagne, la Roumanie et le Royaume-Uni ont rejoint mardi la liste des pays européens touchés par une cyberattaque présumée ayant visé les réfrigérateurs et congélateurs de supermarchés, illustrant trois semaines après une attaque similaire en France la vulnérabilité de la chaîne d'approvisionnement alimentaire en Europe.
"Ces incidents montrent, une fois de plus, comment les cyberattaques peuvent perturber les services essentiels et affecter la vie quotidienne des citoyens", a déclaré mardi Thomas Regnier, porte-parole de la Commission européenne.
Il s'est toutefois refusé à pointer une quelconque responsabilité, renvoyant aux enquêtes menées par les diverses autorités nationales européennes.
Le Royaume-Uni s'est ajouté à une liste de pays touchés depuis lundi, comptant déjà l'Allemagne, la Belgique, l'Estonie, la Finlande, l'Irlande, l'Italie, le Luxembourg, les Pays-Bas, le Portugal, la Roumanie et la Suède.
Le Centre national britannique de cybersécurité, le NCSC, a ainsi évoqué "deux-trois exemples où une technologie vulnérable avait été exploitée au Royaume-Uni", sans plus de précisions.
L'association britannique des fournisseurs indépendants de viande a aussi indiqué que certains de ses membres avaient été affectés, sans perdre de marchandises car les appareils étaient vides.
L'incident doit "servir de rappel à tous les acteurs de l'industrie alimentaire", selon son porte-parole Tony Goodger.
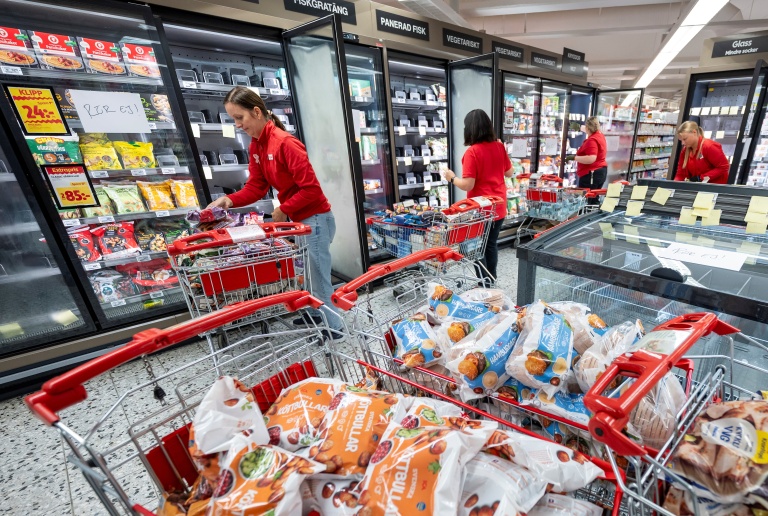
Le 12 octobre, une autre attaque présumée de pirates informatiques avait visé les réfrigérateurs et congélateurs de supermarchés, les obligeant à jeter de grandes quantités d'aliments.
Personne n'a pour l'heure revendiqué l'une ou l'autre de ces vagues d'attaques informatiques.
"Ce ne sont pas des incidents isolés et, bien sûr, nous devons collectivement être résilients et préparés à ce type d'incidents cyber", a estimé le porte-parole de l’UE.
"Tout jeter"
En Italie, où une vingtaine de supermarchés ont été touchés en Sicile (sud), ainsi qu'une entreprise de restauration collective en Toscane (centre) et une société de surgelés en Emilie-Romagne (nord), "l'impact de ces attaques est pour l'instant très limité", a déclaré le gouvernement à l'issue d'une réunion d'urgence mardi matin.
"Seuls quelques établissements commerciaux ont été touchés", et "aucun cas de risque pour la santé des citoyens imputable à des phénomènes de décongélation n'a été constaté", a ajouté l'exécutif italien.
Selon ce dernier, la plupart des supermarchés affectés étaient "équipés de systèmes de sécurité obsolètes" mais "la majeure partie de la chaîne de distribution est (…) dotée de systèmes de protection à jour, capables de repousser les intrusions malveillantes".
"De nombreux groupes n'ont pas été piratés car ils sont dotés de systèmes de sécurité avancés et à jour", a abondé Giovanni Arena, délégué pour la Sicile de la fédération professionnelle des entreprises de la distribution.
"En passant par les centres d'appels, qui s'occupent du système de télégestion et de surveillance des installations de réfrigération, (les pirates) ont réussi à accéder aux paramètres de contrôle, en modifiant les températures de conservation des aliments", a-t-il ajouté, cité par l'agence de presse Ansa.
Quatre des 300 supermarchés du groupe Radenza, qui gère les magasins de la marque Coop en Sicile, ont notamment été visés.
"Semi-amateur" -
"Le dégivrage des rayons surgelés a été déclenché, ce qui a fait monter la température, programmée à -20°C", a expliqué Giuseppe Spadaro, le directeur général du groupe, au Corriere della Sera.
"Cela représente plusieurs dizaines de kilos de produits et nous estimons les dégâts à plusieurs milliers d'euros. Nous avons dû tout jeter, les rayons sont vides", a-t-il ajouté, disant qu'il n'aurait jamais pensé qu'un supermarché pourrait "être la cible d'une attaque informatique".
Quatre supermarchés ont aussi été touchés en Allemagne et six en Roumanie, ont indiqué mardi des représentants des entreprises concernées.
"Des hackers ont appris à exploiter une vulnérabilité dans certains contrôleurs industriels qui gèrent les réfrigérateurs et sont exposés à internet, parce qu'il s'agit de technologies anciennes", a expliqué à l'AFP le patron de la Direction nationale de la cybersécurité (DNSC) roumaine, Dan Cimpean.
"Cela semble semi-amateur. Nous ne soupçonnons en aucun cas qu'il s'agisse d'un acteur étatique", a-t-il poursuivi, ajoutant que l'attaque n'avait pas été revendiquée.
La Belgique fait partie des pays les plus touchés, avec des dizaines de magasins de plusieurs chaînes d'alimentation signalant des pannes de réfrigération. Le parquet fédéral y a ouvert une enquête.
■ Copyright © 2026 AFP. Tous droits de reproduction et de représentation réservés.
Toutes les informations reproduites dans cette rubrique (dépêches, photos, logos) sont protégées par des droits de propriété intellectuelle détenus par l'AFP. Par conséquent, aucune de ces informations ne peut être reproduite, modifiée, transmise, rediffusée, traduite, vendue, exploitée commercialement ou utilisée de quelque manière que ce soit sans l'accord préalable écrit de l'AFP. l'AFP ne pourra être tenue pour responsable des délais, erreurs, omissions, qui ne peuvent être exclus ni des conséquences des actions ou transactions effectuées sur la base de ces informations.
- 0 vote
- 0 vote
- 0 vote
- 0 vote
- 0 vote